Como Preparar os Dossiês KYC dos Investidores para uma Auditoria
Quem analisa os dossiês dos investidores e o que seleciona por amostragem, a lista de verificação por investidor, os prazos de conservação por jurisdição e um autoteste pontuado a fazer antes do início do trabalho de campo.
Resposta curta
Para preparar os dossiês KYC dos investidores para uma auditoria, faça com que cada dossiê mostre a mesma prova pela mesma ordem: identidade, documentos da entidade e da estrutura de titularidade, resultados do rastreio com as datas das listas, a forma como cada correspondência foi resolvida, uma classificação de risco com a respetiva fundamentação, EDD quando exigida, aprovações nominativas e com data e hora, e revisões periódicas. Depois, teste uma amostra ponderada pelo risco face à sua própria política, corrija as lacunas e entregue uma exportação indexada.
Pontos-chave
- Os auditores testam os dossiês face à sua política escrita, pelo que um dossiê que cumpre a lei mas não o seu próprio procedimento continua a ser uma constatação.
- A prova do rastreio tem de mostrar o que foi rastreado, contra que listas, em que data, e quem resolveu cada potencial correspondência e porquê.
- Nas inspeções da CIMA a pessoas registadas entre 2022 e 2024, 81% tinham fragilidades na CDD e na monitorização contínua, e 63% tinham lacunas na sua função de auditoria AML/CFT.
- Os prazos de conservação correm, na maioria dos casos, cinco anos a contar do fim da relação. Os registos de transações da OFAC passaram a ser de dez anos.
- Faça um autoteste pontuado sobre uma amostra ponderada pelo risco cerca de seis semanas antes do trabalho de campo, e registe todas as correções que fizer.
A maioria das constatações sobre o KYC de investidores não diz respeito a investidores que o fundo devia ter recusado. Resultam de dossiês que não conseguem provar o que a equipa fez. O documento de identificação está lá, mas nada regista a verificação de autenticidade. O rastreio foi feito, mas o dossiê não tem a data da lista. Uma potencial correspondência foi resolvida e ninguém escreveu porquê. Este guia trata do dossiê em si: quem o analisa, o que cada dossiê de investidor deve conter, durante quanto tempo deve ser conservado e como testar uma amostra antes de qualquer outra pessoa. Para o sistema de registo mais amplo por detrás dos dossiês, veja o nosso guia para construir um trilho de auditoria AML defensável.
Quem audita os dossiês KYC dos investidores, e o que analisa por amostragem?
Pelo menos seis revisores diferentes podem analisar os dossiês dos seus investidores. Cada um tem um mandato diferente, pelo que cada um seleciona a amostra de forma diferente. Saber quem vem diz-lhe que dossiês vão ser pedidos e face a que critérios serão testados.
| Revisor | Fundamento da revisão | O que normalmente analisa por amostragem ou pede |
|---|---|---|
| Testador AML independente | Exigido pela regra da FinCEN para consultores de investimento, agora em vigor a partir de 1 de janeiro de 2028. A OFAC inclui o teste e a auditoria entre as cinco componentes essenciais de compliance. | Dossiês de todos os escalões de risco, com maior peso no risco elevado, testados face à sua política escrita e à sua metodologia de risco |
| Auditor das demonstrações financeiras do fundo | Auditoria às demonstrações financeiras do fundo | Movimentos de capital, registos de investidores por detrás das contas de capital e confiança nos controlos do administrador |
| Due diligence operacional dos LP (ODD) | Questionário ILPA DDQ 2.0, perguntas 13.26 a 13.27 (AML/CFT) e 13.23 a 13.24 (relatórios de controlo SSAE 18 / ISAE 3402) | Política AML, descrição dos controlos, por vezes um dossiê de amostra expurgado ou uma demonstração do processo |
| Auditor SOC 1 do administrador do fundo | Exame SOC 1 do AICPA aos controlos relevantes para o reporte financeiro das entidades utilizadoras | Os controlos de onboarding do administrador. Recebe o relatório e tem de verificar o seu âmbito. |
| Inspetores da SEC | Prioridades da Division of Examinations para o exercício de 2026: monitorização OFAC pelos consultores, programas AML em corretores e em certas RIC | Prova do rastreio de sanções, registos de onboarding, política versus prática |
| Inspetores da CIMA e da CSSF | AML Regulations das Ilhas Caimão; Lei AML/CFT do Luxemburgo de 12 de novembro de 2004 e Regulamento CSSF 12-02 | Dossiês de clientes, rastreio e resolução de correspondências, avaliações de risco, prova da função de auditoria |
Há três pontos desta tabela que importam para a preparação.
Primeiro, o testador independente é o revisor com maior probabilidade de pedir dossiês individuais e de os pontuar. Ao abrigo da regra para consultores de investimento que a FinCEN finalizou em agosto de 2024, o teste tem de ser feito por uma entidade externa qualificada ou por uma função interna não envolvida na gestão do programa, e a regra não fixa uma periodicidade (Debevoise, 2024). A FinCEN adiou a entrada em vigor da regra de 1 de janeiro de 2026 para 1 de janeiro de 2028, e declarou que a irá rever antes disso (FinCEN, 31 de dezembro de 2025). O nosso guia da regra de 2028 cobre o calendário em detalhe.
Segundo, a SEC já está a inspecionar o trabalho de sanções. As prioridades de inspeção para o exercício de 2026 indicam que a Division irá avaliar se os corretores, os consultores e as RIC monitorizam as sanções da OFAC e garantem o seu cumprimento. Para os corretores e certas RIC, as prioridades abrangem também os testes independentes e a identificação de clientes, incluindo os beneficiários efetivos de clientes que sejam pessoas coletivas. O nosso guia de preparação para inspeções AML da SEC percorre a lista de pedidos de documentos ponto por ponto.
Terceiro, se o seu administrador executa o KYC por si, o relatório SOC 1 dele é prova para si, mas apenas para os controlos que abrange. Um SOC 1 é «um exame dos controlos numa organização de serviços que são suscetíveis de ser relevantes para o controlo interno sobre o reporte financeiro das entidades utilizadoras» (AICPA & CIMA). Foi concebido para o reporte financeiro, pelo que os controlos AML de onboarding podem estar fora do âmbito. Leia as descrições dos controlos e os controlos complementares da entidade utilizadora antes de dizer a alguém que confia nele.
O que deve conter um dossiê KYC completo de um investidor?
Um dossiê KYC completo de um investidor contém a prova e as decisões que nela assentam. Um revisor deve conseguir ver o que recolheu, o que verificou, o que encontrou, quem decidiu e quando. A Figura 1 mostra as cinco camadas, mais o trilho de auditoria que as atravessa a todas.
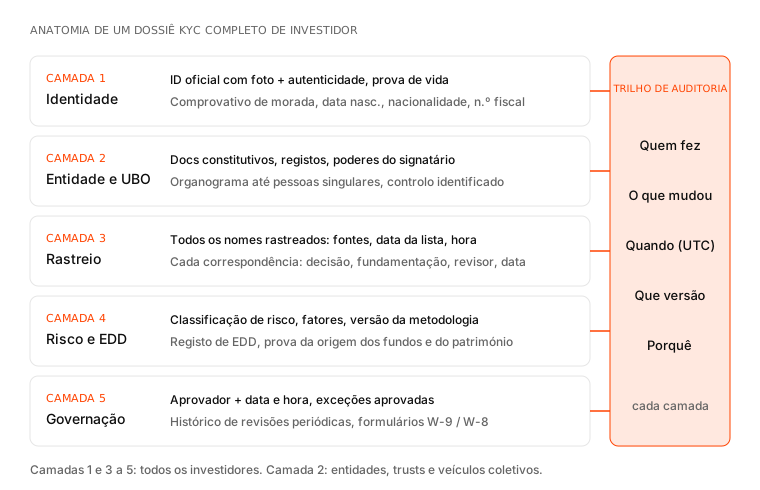
Figura 1. As cinco camadas de um dossiê KYC de investidor. Os revisores percorrem as camadas por amostragem, mas a maioria das constatações está na coluna do trilho de auditoria: o documento está presente, mas nada mostra quem o verificou, quando, ou ao abrigo de que versão da política.
Use a lista de verificação abaixo como padrão para todos os dossiês. Quando a sua política escrita exigir mais, prevalece a sua política, porque é face a ela que o testador vai testar.
Identidade e morada
- Nome legal completo, data de nascimento, nacionalidade, morada de residência e número de identificação fiscal
- Documento oficial de identificação com fotografia, com registo do tipo de documento, número, país emissor e data de validade
- Resultado da verificação de autenticidade do documento e da prova de vida ou correspondência da selfie, com data
- Comprovativo de morada que cumpra o limite de antiguidade da sua política
O parágrafo sobre conservação de registos da regra CDD da FinCEN é um modelo útil mesmo para os fundos que ainda não abrange. Para cada documento em que se baseia, exige uma descrição que indique «o tipo, qualquer número de identificação, o local de emissão e, se existirem, a data de emissão e a data de validade» (31 CFR 1010.230(i)). Uma digitalização, por si só, não cumpre esse padrão. O dossiê precisa também de um registo do que foi verificado.
Documentos da entidade e titularidade efetiva
- Documento constitutivo, certidão de situação regular ou extrato do registo, e o documento de governo (operating agreement, contrato de sociedade em comandita, escritura do trust)
- Registo de administradores ou gerentes, e prova dos poderes do signatário autorizado
- Organograma de titularidade até às pessoas singulares, com percentagens e a data em que foi confirmado
- Prova de identidade de cada beneficiário efetivo acima do seu limiar, mais a pessoa com controlo designada
- Para fundos de fundos e nominees: a carta de confiança (reliance letter) ou a prova de transparência (look-through) que a sua política exija
A base do 31 CFR 1010.230 é cada pessoa singular que detenha 25% ou mais do capital, mais uma pessoa singular com controlo significativo. Muitas políticas de fundos fixam limiares mais baixos para investidores de risco mais elevado, e o testador aplicará o que a sua política disser. O organograma também importa para as sanções. Ao abrigo da Regra dos 50 Por Cento da OFAC, uma entidade detida em 50% ou mais, no agregado, direta ou indiretamente, por pessoas bloqueadas fica ela própria bloqueada (OFAC). Se o organograma parar antes de chegar às pessoas singulares, ninguém consegue demonstrar que esse teste foi feito. O nosso guia sobre beneficiários efetivos finais explica como rastrear estruturas em várias camadas.
Prova do rastreio e resolução das correspondências
- Lista de todos os nomes rastreados: o investidor, cada beneficiário efetivo, as pessoas com controlo, os signatários e a própria entidade
- Listas e fontes usadas (por exemplo as listas SDN e não-SDN da OFAC, ONU, UE, Reino Unido, PEP, notícias adversas) com o fornecedor e a data e hora da execução
- Parâmetros de correspondência em uso à data (limiar de correspondência aproximada ou equivalente)
- Para cada potencial correspondência: os identificadores comparados, a decisão (correspondência verdadeira, falso positivo, escalada), a fundamentação, o nome do revisor e a data
- Prova da monitorização contínua: datas de novo rastreio ou histórico de alertas desde o onboarding
A fundamentação é o elemento que mais vezes falta. «Resolvido, falso positivo» não é uma fundamentação. «Data de nascimento (1971 vs 1958) e nacionalidade diferentes; nenhum outro identificador em comum» é. Para mais sobre o âmbito e a frequência do rastreio, veja o nosso guia sobre rastreio de sanções da OFAC para fundos norte-americanos.
Classificação de risco, EDD e origem dos fundos
- Classificação de risco, os fatores pontuados e a versão da metodologia de risco aplicada
- Qualquer alteração manual, com o motivo e quem a aprovou
- Origem dos fundos da subscrição (de onde vem o dinheiro e de que conta é pago)
- Para investidores de risco elevado e PEP: origem do património, análise de notícias adversas, memorando de EDD e aprovação da gestão de topo
Uma classificação sem fatores por detrás é uma constatação frequente, porque o testador não a consegue reproduzir. Guarde os fatores pontuados, e não apenas o resultado.
Aprovações, revisões e formulários fiscais
- Aprovação para aceitar o investidor: nome do aprovador, função e data e hora, anterior à aceitação do capital
- Exceções (por exemplo um documento aceite tardiamente) com aprovação escrita e um prazo
- Histórico de revisões periódicas com a frequência que a sua política fixa para essa classificação de risco, com o que foi reverificado
- Formulário W-9 ou W-8 em vigor, e quaisquer autocertificações que a sua política exija
A sequência importa. Uma data e hora de aprovação posterior à aceitação da subscrição é uma constatação, mesmo que todos os documentos estejam presentes. A CSSF já sancionou o mesmo problema de sequência com intermediários, apontando um contrato de distribuição assinado antes de concluída a diligência inicial (CSSF, 2024).
Que documentos do programa vai o auditor pedir?
Os auditores testam os dossiês face ao seu programa, por isso pedem primeiro o programa. Tenha estes documentos prontos numa única pasta, cada um com número de versão e data de aprovação.
- Política e procedimentos AML/KYC, incluindo todas as versões em vigor durante o período em análise
- Avaliação de risco AML e de sanções da organização, com a data da última atualização
- Metodologia de classificação de risco de clientes, com o seu histórico de versões
- Designação do responsável de compliance AML e a aprovação do conselho ou da gestão
- Materiais de formação, registos de presença e datas de conclusão para cada colaborador relevante
- Relatórios de testes independentes anteriores, constatações, o plano de remediação e prova do encerramento de cada ponto
- Contratos de delegação com administradores ou agentes de colocação, e a sua prova de supervisão (relatórios SOC, notas de revisão)
- A lista da população de investidores no período em análise, com classificações de risco, datas de onboarding e estado
As constatações anteriores merecem particular cuidado. Uma constatação que volta a aparecer no teste seguinte é tratada com mais gravidade do que uma nova, e o quadro de compliance da OFAC espera que as organizações corrijam as fragilidades identificadas nos testes (OFAC, A Framework for OFAC Compliance Commitments). Para perceber como estes documentos se articulam com o programa no seu todo, veja os cinco pilares de um programa BSA/AML.
Durante quanto tempo devem ser conservados os registos KYC dos investidores?
Na maioria dos regimes, a resposta é pelo menos cinco anos após o fim da relação com o investidor, e não cinco anos após o onboarding. Os registos de sanções nos EUA são agora a exceção, com dez anos.
| Regime | Prazo de conservação | Início da contagem |
|---|---|---|
| EUA: regra CDD da FinCEN, 31 CFR 1010.230(i) (instituições abrangidas; ainda não os consultores de investimento) | 5 anos | Informação identificativa: após o encerramento da conta. Registos de verificação: após a criação do registo. |
| EUA: OFAC, 31 CFR 501.601 (alterado com efeitos a 21 de março de 2025) | 10 anos | A partir da data de cada transação sujeita aos regulamentos da OFAC |
| UE: AMLR, Regulamento (UE) 2024/1624, artigo 77.º (aplicável a partir de 10 de julho de 2027) | 5 anos; as autoridades podem exigir até mais 5, caso a caso | Fim da relação de negócio, da transação ocasional ou da recusa de onboarding. Os dados pessoais devem então ser apagados. |
| Reino Unido: Money Laundering Regulations 2017, regulation 40 | 5 anos | Quando a empresa sabe, ou tem motivos razoáveis para crer, que a relação terminou ou que a transação está concluída |
| Ilhas Caimão: Anti-Money Laundering Regulations (2023 Revision), regulation 31 | Pelo menos 5 anos | Cessação da relação de negócio; os registos devem estar disponíveis sem demora |
Fontes: 31 CFR 1010.230; Greenberg Traurig sobre a regra final da OFAC; Regulamento (UE) 2024/1624; UK MLR 2017, reg. 40; Cayman AML Regulations (2023 Revision).
Daqui decorrem duas consequências práticas. Primeiro, num fundo fechado com uma duração de dez anos mais prorrogações, um dossiê aberto no primeiro closing pode ter de ser conservado durante quinze anos ou mais. Segundo, as regras da UE e do Reino Unido exigem o apagamento quando o prazo termina, pelo que «guardar tudo para sempre» não é uma opção segura por defeito para os dados pessoais de investidores europeus. Defina a conservação por jurisdição na sua política e registe quando terminou cada relação, porque é essa data que inicia a contagem. Confirme os prazos com o seu advogado para os domicílios do seu fundo.
Como fazer um autoteste prévio à auditoria aos dossiês dos investidores?
Um autoteste é uma versão reduzida da auditoria, feita por si, com antecedência suficiente para corrigir o que encontrar. Extraia uma amostra ponderada pelo risco, pontue cada dossiê face à lista de verificação acima e faça a remediação antes de o revisor chegar. Comece cerca de oito semanas antes, como mostra a Figura 2.
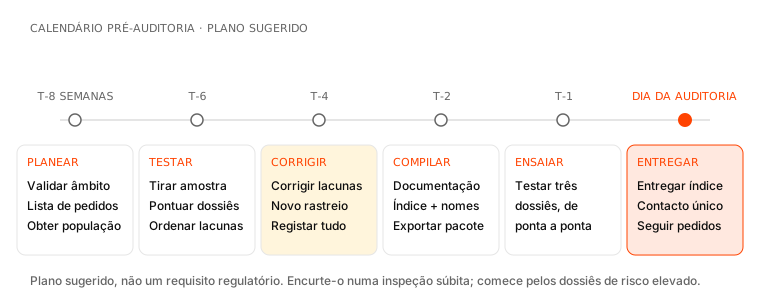
Figura 2. Um calendário sugerido de oito semanas. A maior parte do tempo vai para a fase Corrigir, porque a remediação depende da resposta dos investidores e isso não se consegue acelerar.
O método, passo a passo:
- Extraia a população. Liste todos os investidores com onboarding ou revisão no período da auditoria, com o tipo de investidor, a classificação de risco, a data de onboarding e a jurisdição.
- Extraia uma amostra ponderada pelo risco. Nenhuma regra dos EUA fixa uma dimensão de amostra para os consultores. Um padrão interno viável é 25 dossiês ou 10% da população, o que for maior, incluindo todos os investidores de risco elevado e PEP, pelo menos um dossiê de cada tipo de investidor e todos os dossiês afetados por uma constatação anterior.
- Pontue cada dossiê face à lista de verificação. Use a escala de três pontos abaixo para cada elemento. Pontue face à sua política escrita tal como estava quando o dossiê foi aberto, e não como está hoje.
- Ordene as lacunas. Some as pontuações por elemento em toda a amostra. Um elemento que falha em muitos dossiês é um problema de processo. Uma falha isolada é um problema do dossiê. Exigem correções diferentes.
- Corrija e registe. Corrija os dossiês, mas nunca com datas retroativas. Acrescente a prova em falta com a data de hoje e uma nota a explicar a lacuna. Um registo de remediação datado é um ponto forte numa auditoria. Um dossiê alterado discretamente é um problema grave.
- Volte a testar. Pontue de novo alguns dossiês corrigidos para confirmar que a correção se mantém.
| Elemento | 2 = completo | 1 = parcial | 0 = em falta |
|---|---|---|---|
| Verificação de identidade | Documento, resultado da verificação e data registados | Documento no dossiê, sem resultado da verificação | Sem documento válido |
| Titularidade (entidades) | Organograma até às pessoas singulares, todos os UBO verificados | Organograma presente, alguns UBO por verificar | Sem organograma |
| Rastreio | Todas as partes, listas, data e parâmetros registados | Só o investidor, ou sem data da lista | Sem registo de rastreio |
| Resolução de correspondências | Identificadores comparados, fundamentação, revisor, data | «Falso positivo» sem fundamentação | Correspondência por resolver |
| Classificação de risco | Fatores, versão da metodologia, motivo da alteração | Apenas a classificação | Sem classificação |
| EDD / origem dos fundos / origem do património | Prova e aprovação da gestão de topo | Apenas declaração | Exigida mas ausente |
| Aprovação | Nominativa, com data e hora, antes da aceitação | Aprovada após a aceitação | Sem aprovação |
| Revisão periódica | No prazo, conteúdo registado | Atrasada ou âmbito não documentado | Em atraso sem plano |
Pontuar por elemento ao longo dos tipos de investidor mostra onde o processo falha. A Figura 3 é um resultado ilustrativo. Os números foram inventados para mostrar o método e não provêm de nenhum inquérito.
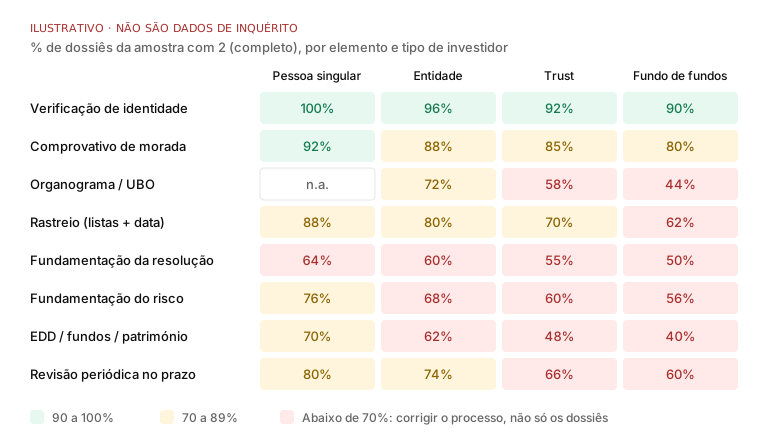
Figura 3. Um resultado ilustrativo de autoteste. Leia-o por linha: uma linha vermelha em todos os tipos de investidor, aqui a resolução de correspondências, aponta para uma lacuna de procedimento ou de ferramentas, e não para alguns dossiês fracos.
Quais são as constatações mais comuns nas auditorias de KYC de investidores, e como corrigi-las?
As constatações mais comuns são lacunas de documentação, e não decisões erradas: beneficiários efetivos não verificados, rastreio sem prova de como as correspondências foram resolvidas, classificações de risco sem fundamentação e revisões periódicas em atraso. Os dados publicados pelos reguladores mostram claramente este padrão.
A Cayman Islands Monetary Authority analisou as inspeções a 113 pessoas registadas ao abrigo do Securities Investment Business Act entre janeiro de 2022 e março de 2024 (CIMA, 8 de maio de 2025). Concluiu que:
- 81% das pessoas registadas inspecionadas tinham fragilidades nos seus programas de CDD e de monitorização contínua.
- 28% das constatações diziam respeito a documentação fraca do rastreio de sanções, no onboarding e de forma contínua, e da forma como as potenciais correspondências foram resolvidas.
- 19% das constatações diziam respeito a documentação fraca da identificação e verificação de beneficiários efetivos finais, pessoas com controlo e partes relevantes.
- 18% das constatações diziam respeito a documentação fraca da monitorização contínua, incluindo as revisões periódicas dos dossiês.
- 63% das pessoas registadas tinham lacunas na sua função de auditoria AML/CFT, incluindo auditorias que não testavam a eficácia e ausência de prova de independência.
| Constatação | Causa habitual | Remediação |
|---|---|---|
| Identidade do UBO não verificada | Organograma recolhido, mas as pessoas nunca passaram por onboarding | Verifique cada UBO acima do limiar. Acrescente um passo que bloqueie a aprovação até todos os UBO estarem verificados. |
| Correspondência resolvida sem fundamentação | A ferramenta de rastreio regista o resultado, não o raciocínio | Escreva uma fundamentação para cada dossiê em aberto. Torne a fundamentação escrita um campo obrigatório antes de uma correspondência poder ser encerrada. |
| O rastreio abrange apenas o investidor | As partes relacionadas nunca foram introduzidas na ferramenta de rastreio | Volte a rastrear todos os UBO, pessoas com controlo e signatários, e registe a data da execução. |
| Sem data ou versão da lista | Capturas de ecrã ou exportações sem metadados | Repita o rastreio e guarde o relatório do fornecedor que mostra as listas e a data e hora. |
| Classificação de risco sem explicação | Classificação introduzida à mão | Reclassifique com a metodologia, guarde os fatores e registe a versão. |
| Aprovação após aceitação do capital | Aprovação feita por email e registada mais tarde | Registe uma exceção de aprovação tardia e passe a exigir a aprovação antes da chamada de capital ou do closing. |
| Revisões periódicas em atraso | Nenhum calendário associado à classificação de risco | Elimine o atraso começando pelos dossiês de risco elevado. Defina as datas de revisão automaticamente a partir da classificação. |
| Constatação anterior repetida | Plano de remediação sem responsável nem prova de encerramento | Atribua um responsável e uma data a cada ponto, e arquive a prova do seu encerramento. |
O Luxemburgo mostra um padrão semelhante. Numa sanção de 2024 a uma sociedade gestora, a CSSF concluiu que um contrato de distribuição tinha sido assinado antes de concluída a diligência inicial. Para dois distribuidores, as revisões anuais exigidas pela própria política da gestora continuavam por fazer com dois anos de atraso. Cinco distribuidores não tinham sido rastreados atempadamente contra listas de sanções e de PEP. A gestora apoiava-se ainda num relatório de controlo ISAE 3402 do grupo que abrangia apenas uma pequena parte das suas aplicações (CSSF, 2024). Em março de 2026, a CSSF afirmou que o combate ao branqueamento de capitais, ao financiamento do terrorismo e ao financiamento da proliferação «continua a ser uma prioridade fundamental» na supervisão de fundos (CSSF, 2026).
Como deve apresentar os dossiês KYC a um auditor?
Apresente os dossiês de forma a que o revisor encontre cada elemento no mesmo sítio em todos os dossiês. Isso significa um índice, uma nomenclatura consistente e uma exportação por investidor que se abra sem os seus sistemas.
- Um índice mestre (folha de cálculo) com o ID de cada investidor, nome legal, tipo, jurisdição, classificação de risco, data de onboarding, data da última revisão, aprovador e o caminho para o dossiê
- Nomenclatura consistente, por exemplo
INV-0142_03-Rastreio_2026-08-14.pdf: ID do investidor, uma secção numerada que corresponde à lista de verificação e a data da prova - Ordem fixa das secções em todos os dossiês: 01 Identidade, 02 Entidade e UBO, 03 Rastreio, 04 Risco e EDD, 05 Aprovações, 06 Revisões, 07 Fiscal
- Um resumo de uma página no início de cada dossiê com o estado de cada secção e o extrato do trilho de auditoria
- Exportações só de leitura (PDF mais os ficheiros originais) com o registo de auditoria incluído, para que as datas e horas não possam ser postas em causa
- Um registo de pedidos durante o trabalho de campo: pedido, data de receção, responsável, data de entrega
Entregue apenas o que foi pedido e guarde uma cópia de tudo o que enviar. Expurgue apenas quando o revisor concordar. Note que o artigo 77.º do AMLR da UE estabelece que os registos conservados ao seu abrigo não podem ser expurgados perante as autoridades competentes. Acorde uma forma de transferência segura antes de sair o primeiro dossiê.
Como a Verifica produz dossiês de investidores prontos para auditoria
A maioria das constatações acima resulta de prova que nunca foi captada no momento da verificação. A Verifica foi construída para a captar. Cada investidor completa um fluxo guiado único, com formulários inteligentes adaptados ao seu tipo de investidor: documento oficial de identificação com verificação de autenticidade, prova de vida biométrica, rastreio de sanções, PEP e notícias adversas com tecnologia LSEG Risk Intelligence, e mapeamento de UBO para sociedades, trusts e estruturas de fundos de fundos. Cada passo fica registado com data e hora no trilho de auditoria.
Tudo o que exija juízo, como uma potencial correspondência, é sinalizado a um revisor humano em vez de ser aprovado automaticamente, pelo que a decisão e o revisor ficam registados no dossiê. Concluídas as verificações, a Verifica gera o dossiê KYC em menos de 60 segundos como um ficheiro de auditoria exportável e com data e hora, pelo que cada dossiê de investidor segue a mesma estrutura. A monitorização contínua está disponível para novo rastreio após o onboarding.
A Verifica é software, não uma sociedade de advogados. Os seus limiares de risco, a sua política e a aprovação final continuam com a sua equipa, e o seu autoteste deve continuar a pontuar os dossiês da Verifica face à sua própria política.
Perguntas Frequentes
O que deve constar de um dossiê KYC de investidor para uma auditoria?
Prova de identidade com o resultado da verificação, comprovativo de morada e, para entidades, os documentos constitutivos, um organograma de titularidade até às pessoas singulares e os beneficiários efetivos verificados. Acrescente os resultados do rastreio com as listas, as datas e a forma como cada correspondência foi resolvida, uma classificação de risco com os seus fatores, EDD e origem dos fundos quando exigidas, uma aprovação nominativa com data e hora, o histórico de revisões periódicas e os formulários fiscais.
Quantos dossiês de investidores vai um auditor analisar por amostragem?
Nenhuma regra dos EUA fixa uma dimensão de amostra para os consultores, e os testadores definem a sua própria amostra com base no risco. Conte com um peso maior para os investidores de risco elevado, os PEP, as entidades complexas e as áreas com constatações anteriores. Para o seu próprio autoteste, um padrão viável é 25 dossiês ou 10% da população, o que for maior, incluindo todos os dossiês de risco elevado.
Durante quanto tempo tenho de conservar os registos KYC dos investidores?
Em geral, pelo menos cinco anos após o fim da relação. É esse o prazo ao abrigo do AMLR da UE a partir de 10 de julho de 2027, das UK MLR 2017 e das AML Regulations das Ilhas Caimão. A regra CDD da FinCEN usa cinco anos para as instituições abrangidas. A OFAC aumentou para dez anos o prazo de conservação dos registos de transações sujeitas a regulamentos de sanções, a partir de 21 de março de 2025.
Tenho de guardar prova das listas de sanções contra as quais fiz o rastreio?
Sim, na prática. Um resultado de «sem correspondência» prova pouco, a menos que o dossiê mostre que listas e fontes foram verificadas, quando foi feito o rastreio e que nomes foram incluídos. A CIMA concluiu que 28% das constatações nas suas inspeções a pessoas registadas entre 2022 e 2024 diziam respeito a documentação fraca do rastreio de sanções e da resolução de correspondências.
Qual é a constatação mais comum numa auditoria de KYC de investidores?
Falta de documentação de decisões que foram efetivamente tomadas. Exemplos típicos são beneficiários efetivos identificados mas não verificados, potenciais correspondências resolvidas sem fundamentação escrita, classificações de risco sem fatores registados e revisões periódicas em atraso. A CIMA encontrou fragilidades na CDD e na monitorização contínua em 81% das pessoas registadas que inspecionou entre 2022 e 2024.
Posso confiar no KYC do administrador do meu fundo para uma auditoria?
Pode delegar o trabalho, mas não a responsabilidade. Obtenha o relatório SOC 1 do administrador e verifique se abrange de facto os controlos AML de onboarding, já que o SOC 1 é concebido em torno do reporte financeiro. Guarde a sua própria prova de supervisão, como revisões periódicas de dossiês do trabalho do administrador, e esteja preparado para produzir dossiês de amostra quando pedidos.
A regra AML da FinCEN para consultores de investimento já se aplica?
Não. A FinCEN adiou a entrada em vigor de 1 de janeiro de 2026 para 1 de janeiro de 2028, e declarou que irá rever a regra antes disso. As obrigações de sanções da OFAC já se aplicam, e as prioridades da SEC para o exercício de 2026 incluem avaliar se os consultores monitorizam as sanções da OFAC. Dossiês de investidores construídos hoje segundo um padrão completo resistirão a qualquer um dos regimes.
Fontes
- 31 CFR 1010.230, Beneficial ownership requirements for legal entity customers (regra da FinCEN, via Cornell LII)
- FinCEN Issues Final Rule to Postpone Effective Date of Investment Adviser Rule to 2028 (FinCEN, 31 de dezembro de 2025)
- Fact Sheet: Investment Adviser AML/CFT Program Final Rule (FinCEN, 28 de agosto de 2024)
- New Anti-Money Laundering Requirements for Investment Advisers: Ten FAQs (Debevoise & Plimpton, 9 de setembro de 2024)
- Examination Priorities, Fiscal Year 2026 (SEC Division of Examinations, 17 de novembro de 2025)
- US Treasury Extends Recordkeeping Requirement for Economic Sanctions Compliance to 10 Years (Greenberg Traurig, abril de 2025, sobre a regra final da OFAC de 20 de março de 2025)
- A Framework for OFAC Compliance Commitments (OFAC, maio de 2019)
- Entities Owned by Blocked Persons (50 Percent Rule) (perguntas frequentes da OFAC)
- Regulation (EU) 2024/1624 (AMLR), Articles 77 and 90 (Jornal Oficial da UE, 19 de junho de 2024)
- The Money Laundering, Terrorist Financing and Transfer of Funds Regulations 2017, regulation 40 (legislation.gov.uk)
- Anti-Money Laundering Regulations (2023 Revision), regulation 31 (Ilhas Caimão)
- Key Findings from On-site Inspections of Registered Persons (CIMA, 8 de maio de 2025)
- Administrative sanction of 2 April 2024 (CSSF, publicada a 12 de julho de 2024)
- The CSSF's 2026 priorities for supervising the investment fund sector (CSSF, 31 de março de 2026)
- ILPA Due Diligence Questionnaire 2.0 (ILPA, novembro de 2021)
- SOC 1: SOC for Service Organizations, ICFR (AICPA & CIMA)
Rodolfo Santos é advogado especializado em compliance imobiliário, com mais de 10 anos de experiência em transações transfronteiriças, e cofundador da Verifica, uma plataforma de conformidade assente em IA para profissionais do imobiliário. Fechou mais de 150 transações imobiliárias num valor superior a 50 milhões de euros.