Como Atualizar os Registos KYC de Investidores Existentes: Um Manual de Revisão Periódica
O que as regras exigem de facto, com que frequência rever cada escalão de risco, que eventos devem desencadear uma atualização imediata e um processo de confirmar ou reenviar que evita que os investidores repitam o onboarding a cada ciclo.
Resposta curta
Para atualizar os registos KYC de investidores existentes, defina uma data de revisão para cada investidor com base no risco (por exemplo, anual para o risco elevado e a cada três a cinco anos para os restantes), faça uma atualização imediata quando ocorrer um evento desencadeador e execute cada atualização da mesma forma: obter o dossiê, decidir o que está desatualizado, pedir ao investidor que confirme os dados pré-preenchidos ou reenvie apenas o que mudou, voltar a rastrear, reclassificar o risco, aprovar e registar o resultado.
Pontos-chave
- As regras dos EUA exigem a atualização da informação dos clientes «com base no risco», e não segundo um calendário fixo. O AMLR da UE fixa limites máximos a partir de 10 de julho de 2027: 1 ano para clientes de risco mais elevado e 5 anos para todos os outros.
- A maioria dos fundos precisa dos dois modelos: um ciclo periódico por escalão de risco e revisões desencadeadas por eventos que reiniciam a contagem.
- Alterações de titularidade, transmissões, novas subscrições, alertas de sanções ou PEP e atividade invulgar devem abrir uma revisão na mesma semana, e não na data agendada seguinte.
- Os investidores devem confirmar os dados que continuam válidos e reenviar apenas o que mudou ou caducou. As orientações da FinCEN dizem que não é exigida uma nova certificação quando a informação está atualizada e correta.
- A falta de resposta exige uma sequência de escalamento escrita. Qualquer restrição a distribuições ou transmissões tem de assentar nos documentos do fundo e na lei aplicável.
A maior parte da exposição KYC de um fundo está em dossiês que estavam completos no dia da subscrição e que envelheceram desde então. Os administradores mudam, os investidores mudam de país, os passaportes caducam, e uma sociedade gestora de participações que estava limpa em 2022 ganha um acionista sancionado em 2026. Este guia trata de manter o registo atualizado. Para os próprios controlos de rastreio, veja Rastreio AML e Verificação de Listas.
O que exigem realmente as regras na atualização dos registos KYC?
Todos os grandes quadros regulatórios exigem diligência contínua sobre os clientes existentes, mas só alguns fixam um intervalo máximo. Nos EUA, o dever é baseado no risco, sem calendário fixo; o AMLR da UE acrescenta limites máximos a partir de 10 de julho de 2027; o Reino Unido e as Ilhas Caimão exigem revisões periódicas baseadas no risco, com a frequência definida pela empresa.
Estados Unidos. As regras de programa da FinCEN para bancos, corretores e fundos de investimento mobiliário exigem «procedimentos adequados e baseados no risco para a realização da diligência contínua sobre os clientes», incluindo «a monitorização contínua para identificar e comunicar transações suspeitas e, com base no risco, para manter e atualizar a informação dos clientes» (31 CFR 1020.210). As orientações da FinCEN de 2020 são explícitas: «não existe um requisito categórico de que as instituições financeiras atualizem a informação dos clientes segundo um calendário contínuo ou periódico». O dever de atualização é desencadeado quando a monitorização revela uma alteração relevante para o risco, embora as instituições «possam optar por rever a informação dos clientes de forma regular ou periódica».
Os consultores de investimento ainda não estão abrangidos. A regra da FinCEN de 2024 para consultores registados e consultores com reporte isento copia a mesma linguagem de CDD contínua para o 31 CFR 1032.210(b)(5)(ii) e remete a recolha da titularidade efetiva para uma regulamentação posterior. Uma regra final de 2 de janeiro de 2026 adiou a sua entrada em vigor para 1 de janeiro de 2028, e a FinCEN pretende rever primeiro o seu conteúdo (enquadramento aqui). Entretanto, o cumprimento das sanções da OFAC nunca para, e é por isso que um registo desatualizado importa mesmo sem uma regra de CDD (veja Rastreio de Sanções da OFAC para Fundos Privados Norte-Americanos).
União Europeia. O artigo 26.º, n.º 2, do Regulamento (UE) 2024/1624 exige que as entidades obrigadas mantenham atualizados os documentos, dados e informações dos clientes, e diz que o intervalo entre atualizações «não pode, em caso algum, exceder» 1 ano para clientes de risco mais elevado sujeitos a diligência reforçada e 5 anos para todos os outros clientes. O artigo 26.º, n.º 3, acrescenta revisões desencadeadas por eventos: uma alteração das circunstâncias relevantes do cliente, uma obrigação legal de contactar o cliente durante o ano sobre os beneficiários efetivos ou ao abrigo da diretiva de cooperação administrativa no domínio fiscal (Diretiva 2011/16/UE), ou um facto relevante de que a empresa tome conhecimento. O regulamento aplica-se a partir de 10 de julho de 2027. A AMLA esteve em consulta sobre um projeto de orientações relativas à monitorização contínua até 3 de setembro de 2026; ainda não são finais, pelo que deve tratar o projeto como indicação do rumo (a nossa visão geral da AMLA 2026 cobre a autoridade).
Reino Unido. As Money Laundering Regulations 2017 exigem CDD sobre os clientes existentes «noutros momentos adequados... com uma abordagem baseada no risco» e quando a empresa toma conhecimento de que as circunstâncias relevantes se alteraram (reg. 27(8)). A monitorização contínua inclui «a realização de revisões dos registos existentes e a manutenção atualizada dos documentos ou informações obtidos para efeitos da aplicação de medidas de diligência devida quanto aos clientes» (reg. 28(11)). Não existe um intervalo legal.
Ilhas Caimão e GAFI. As alterações de fevereiro de 2020 da CIMA às suas AML Guidance Notes esperam que as empresas «demonstrem uma revisão periódica de todos os clientes», com uma frequência definida pela empresa em função do risco, e que atualizem a CDD na data agendada ou perante um evento desencadeador, «o que ocorrer primeiro». Todos estes quadros assentam na Recomendação 10 do GAFI, que exige diligência contínua sobre a relação de negócio e a manutenção atualizada da informação de CDD, em particular para clientes de risco mais elevado.
| Quadro regulatório | Dever de atualização | Intervalo máximo fixo? |
|---|---|---|
| Regras de programa da FinCEN nos EUA (bancos, corretores, fundos de investimento mobiliário) | Manter e atualizar a informação dos clientes com base no risco | Não. Atualizar perante alterações relevantes para o risco; revisão periódica opcional |
| Regra AML dos EUA para Consultores de Investimento (31 CFR 1032.210) | A mesma linguagem de CDD contínua | Não. Em vigor a 1 de janeiro de 2028, sujeita a nova revisão pela FinCEN |
| AMLR da UE, art. 26.º (a partir de 10 de julho de 2027) | Manter atualizados documentos, dados e informações, mais revisão desencadeada por eventos | Sim: 1 ano para risco mais elevado, 5 anos para os restantes |
| UK MLR 2017, regs. 27 e 28 | Rever os registos existentes e manter a CDD atualizada com base no risco | Não |
| CIMA Guidance Notes (Ilhas Caimão) | Revisão periódica de todos os clientes, mais cedo perante um evento desencadeador | Não. Frequência definida pela empresa |
Revisão periódica, revisão por eventos ou KYC perpétuo: qual deve um fundo usar?
Use a revisão periódica como mínimo e a revisão desencadeada por eventos por cima dela. O KYC perpétuo é uma forma de executar a revisão por eventos de modo contínuo, com fontes de dados automatizadas, e não um substituto de um ciclo de revisão documentado.
A revisão periódica é uma atualização agendada do registo completo do investidor, com um intervalo definido pelo escalão de risco. O seu ponto forte é a cobertura: todos os dossiês são analisados, incluindo os mais discretos. Como disse a Financial Services Commission da Maurícia em junho de 2026, um quadro assente apenas em eventos deixa os clientes «sem verificação durante longos períodos».
A revisão desencadeada por eventos é uma atualização dirigida, iniciada por algo que aconteceu, como um novo beneficiário efetivo ou um alerta de sanções. Apanha o risco quando ele muda, se conseguir detetar o evento.
O KYC perpétuo (pKYC) é a monitorização contínua dos registos dos investidores face a dados externos, como listas de sanções e de PEP, notícias adversas e registos comerciais, para que as revisões por eventos se abram automaticamente. Reduz o trabalho na data periódica, porque grande parte do dossiê já foi atualizada. Não elimina a necessidade dessa revisão ao abrigo do AMLR da UE, que limita o intervalo por mais tranquila que a conta tenha estado.
| Periódica | Por eventos | Perpétuo (pKYC) | |
|---|---|---|---|
| O que a inicia | Data de calendário por escalão de risco | Uma alteração ou alerta detetado | Fontes de dados automatizadas, de forma contínua |
| Cobertura | Todos os investidores | Apenas investidores com um evento detetado | Todos os investidores, para os dados que as fontes cobrem |
| Principal fragilidade | O risco pode mudar entre datas | Escapam os eventos que não consegue ver | As fontes não cobrem tudo (origem dos fundos, finalidade do investimento) |
| Melhor utilização | Mínimo para todos os investidores | Camada adicional para alterações relevantes | Torna fiável a deteção de eventos e mais leves as revisões periódicas |
Com que frequência deve ser revisto o KYC dos investidores?
Um padrão defensável é a cada 12 meses para investidores de risco elevado, a cada três anos para risco médio e nunca mais de cinco anos para risco baixo. O que escolher tem de estar escrito na sua política, ligado à sua metodologia de classificação de risco e aplicado de forma consistente.
Estes intervalos são opções de política, não lei dos EUA. Ficam dentro dos limites do AMLR da UE (1 e 5 anos) e coincidem com o único calendário fixado por um regulador que encontrei publicado este ano: as orientações da FSC da Maurícia, em vigor desde 8 de junho de 2026, exigem revisões pelo menos uma vez por ano para o risco elevado, a cada três anos para o risco médio e a cada quatro anos para o risco baixo. Se houver um administrador ou um AIFM da UE na sua cadeia, conte que as suas políticas adotem os limites do AMLR.
Há duas regras que fazem o ciclo funcionar na prática. Primeiro, uma revisão por evento que cubra o registo completo reinicia a contagem, pelo que a data periódica seguinte corre a partir dessa revisão. Segundo, uma alteração da classificação de risco passa o investidor de imediato para o ciclo do novo escalão; um investidor reclassificado como de risco elevado no mês 30 não espera pelo ano 3.
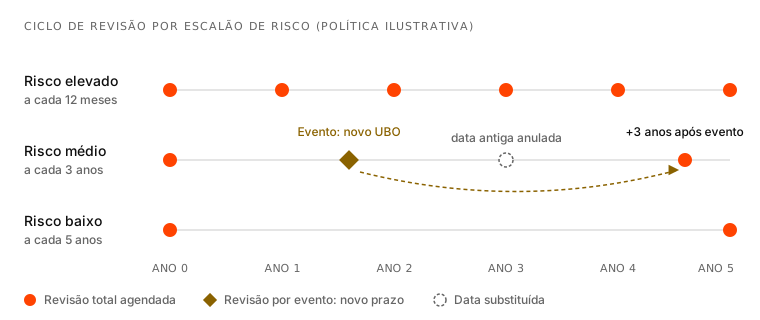
Figura 1. Uma política de revisão ilustrativa. Os limites máximos de 1 e 5 anos são os do artigo 26.º, n.º 2, do AMLR da UE; o escalão médio de 3 anos segue as orientações de 2026 da FSC da Maurícia. Uma revisão completa por evento reinicia a contagem para esse investidor.
Que eventos devem desencadear uma revisão KYC imediata?
Qualquer evento que possa alterar quem é o investidor, quem o controla, de onde vem o seu dinheiro ou qual o seu nível de risco deve abrir uma revisão sem esperar pela data agendada. Num fundo, isso significa sobretudo alterações de titularidade, dinheiro novo, transmissões, mudanças de jurisdição, alertas de rastreio, documentos caducados e atividade invulgar.
A CIMA e o projeto de orientações da AMLA publicam listas semelhantes, construídas em torno de alterações de titularidade, mudanças de jurisdição, novo estatuto de PEP, informação adversa e comportamento que não se ajusta ao perfil. Ambos sublinham que nenhuma lista é completa, por isso forme as pessoas que falam com os investidores para reconhecerem um evento desencadeador quando o ouvem.
| Evento desencadeador | Ação exigida | Prazo |
|---|---|---|
| Alteração da titularidade ou do controlo de um investidor que é uma entidade (novo beneficiário efetivo, pessoa com controlo, administrador ou signatário) | Identificar e verificar as novas partes, atualizar o mapa de titularidade, voltar a rastrear todos na estrutura, reclassificar o risco | Antes do próximo movimento de capital |
| Nova subscrição, aumento de capital ou compromisso adicional | Confirmar que o registo existente está atualizado, atualizar o que tiver passado a data de revisão, confirmar a origem dos fundos do dinheiro novo | Antes de aceitar os fundos |
| Transmissão de uma participação (venda secundária, transmissão para uma afiliada, trust ou herança) | Fazer o onboarding do adquirente como novo investidor; encerrar e documentar o dossiê do transmitente | Antes de o GP consentir na transmissão |
| Mudança de morada, de residência ou de jurisdição de constituição | Atualizar o registo, voltar a rastrear, reavaliar o risco país; aplicar EDD se a nova jurisdição for de risco mais elevado | Dentro do prazo da sua política, normalmente dias |
| Potencial correspondência de sanções | Suspender a atividade, decidir o alerta; perante uma correspondência verdadeira com uma pessoa bloqueada nos EUA, bloquear e comunicar à OFAC | No mesmo dia; comunicação à OFAC no prazo de 10 dias úteis |
| Novo estatuto de PEP ou notícias adversas relevantes | Verificar a constatação, reclassificar o risco, aplicar EDD e aprovação da gestão de topo quando a sua política o exija | Prontamente, antes da próxima distribuição ou chamada de capital |
| Documento de identificação caducado | Decidir, com base no risco, se volta a recolhê-lo agora ou na próxima revisão ou interação | Com base no risco |
| Atividade invulgar (pagamento de um terceiro sem relação, nova conta bancária noutro país, resgate fora do perfil) | Investigar, atualizar a origem dos fundos, escalar; ponderar uma comunicação de operação suspeita quando estiver sujeito a esse dever | Antes de processar a instrução |
Quanto a passaportes caducados, o projeto da AMLA rejeita a nova recolha automática. Pede às empresas que ponderem o risco do cliente, o país emissor, há quanto tempo o documento caducou e se os dados de identidade suscitam dúvidas, e que decidam depois se a atualização é necessária «sem demora» ou se pode esperar até «à próxima revisão agendada da informação do cliente ou à próxima ocasião em que o cliente interaja com a entidade obrigada».
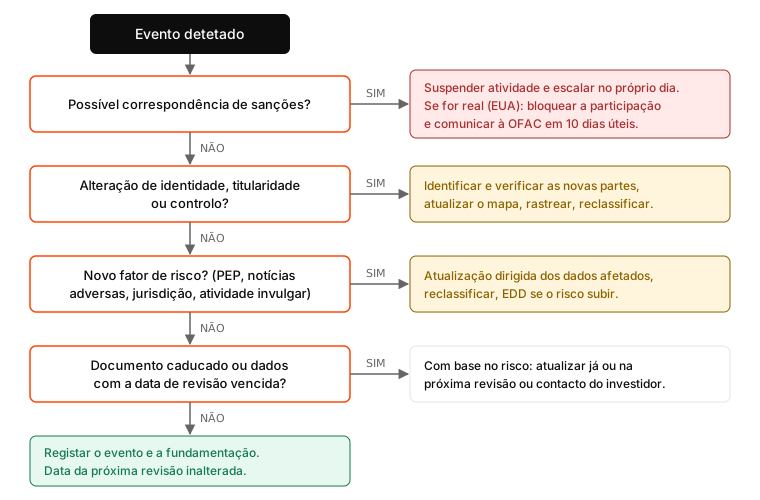
Figura 2. Um fluxo de decisão perante eventos desencadeadores. As perguntas seguem a ordem de gravidade, pelo que um único evento que seja ao mesmo tempo um alerta de sanções e uma alteração de titularidade é tratado primeiro como alerta de sanções. O prazo de comunicação à OFAC é fixado pelo 31 CFR 501.603.
Como atualizar um registo KYC de investidor, passo a passo?
Execute todas as atualizações, periódicas ou desencadeadas, pelos mesmos sete passos. O passo que mais tempo poupa ao investidor é o terceiro: pedir-lhe que confirme o que já tem e reenvie apenas o que mudou ou caducou.
- Obtenha o registo atual. Recupere o último dossiê aprovado: dados de identidade, organograma de titularidade, classificação de risco e respetiva fundamentação, histórico de rastreio, origem dos fundos, alertas em aberto e a data e o âmbito da última revisão. Se o último dossiê não puder ser localizado ou estiver incompleto, trate a revisão como remediação (veja a secção sobre atrasos acumulados abaixo).
- Defina o âmbito. Liste cada elemento de dados e marque-o como válido, desatualizado, caducado ou em falta. O âmbito depende do escalão e do motivo pelo qual a revisão foi aberta. O projeto da AMLA permite às empresas aligeirar as revisões periódicas de clientes de risco baixo sem atividade nova, por exemplo consultando registos comerciais, fazendo o rastreio de PEP e de notícias adversas e confirmando internamente que a finalidade da relação não mudou. Uma revisão por evento limita-se ao que o evento afetou, mais o que já estiver em atraso.
- Pré-preencha e peça ao investidor que confirme ou reenvie. Envie ao investidor os seus próprios dados, pré-preenchidos, e peça-lhe que ateste que continuam corretos ou que os corrija. Peça novos documentos apenas para os elementos que mudaram, caducaram ou são necessários para uma classificação de risco mais elevada. As perguntas frequentes da FinCEN de 2018 dizem que a regra «não exige uma nova certificação quando a informação está atualizada e correta». O projeto da AMLA aceita a confirmação pelo cliente, mas pede às empresas que ponderem, com base no risco, se a devem verificar de forma independente e se quem confirma tem poderes para o fazer.
- Verifique o que mudou. Os novos documentos de identificação passam pelas mesmas verificações de autenticidade e de prova de vida que no onboarding. A FinCEN não distingue entre verificar um beneficiário efetivo na abertura da conta e depois de um evento desencadeador: os elementos são os mesmos.
- Volte a rastrear todos os que constam do dossiê. Faça o rastreio de sanções, PEP e notícias adversas ao investidor e a todas as partes relacionadas, incluindo beneficiários efetivos, pessoas com controlo e signatários, e não apenas ao investidor identificado.
- Reclassifique o risco. Aplique a sua metodologia aos factos atualizados. Se a classificação mudar, registe porquê e passe o investidor para o novo ciclo de revisão e nível de diligência.
- Aprove e registe. Um revisor diferente de quem preparou o dossiê dá a aprovação; os dossiês de risco elevado vão para o aprovador sénior que a sua política designa. Guarde num único registo com data e hora o que foi confirmado, o que foi reenviado, os resultados do rastreio, a nova classificação e a data da próxima revisão. Esse registo é o que um inspetor vai pedir; Como Construir um Trilho de Auditoria AML Defensável explica o que deve conter.
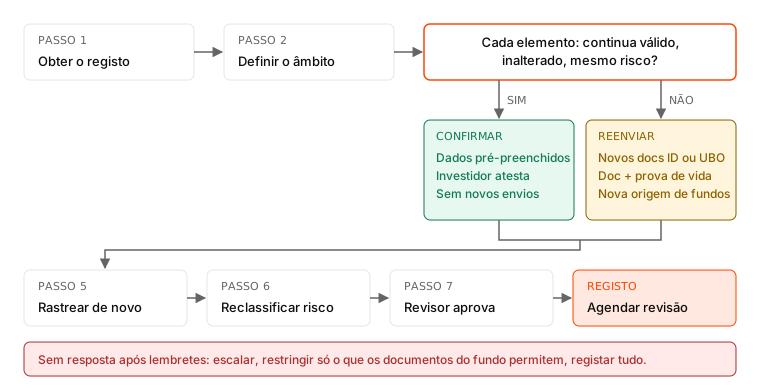
Figura 3. O fluxo de atualização. Os passos 3 e 4 (confirmar ou reenviar, depois verificar) acontecem elemento a elemento, pelo que um mesmo dossiê pode misturar os dois ramos: um investidor pode confirmar a morada e reenviar um passaporte caducado.
O que fazer quando um investidor não responde a uma atualização de KYC?
Siga uma sequência de escalamento escrita, com intervalos fixos, e registe todas as tentativas. Se o investidor continuar sem responder, aplique apenas as restrições que os documentos do fundo e a lei aplicável permitem, e decida com o seu advogado se a relação pode continuar.
Uma sequência viável, com intervalos que define na política:
- Pedido inicial com um prazo e uma lista curta do que é exatamente necessário (veja como aumentar as taxas de resposta ao KYC sobre o desenho dos formulários).
- Dois lembretes por canais diferentes: email, depois o portal do investidor ou uma chamada da equipa de relação com investidores.
- Escalamento para o responsável pela relação no GP, ou para o consultor ou agente de colocação do investidor, quando exista.
- Notificação formal que cite a disposição do contrato de subscrição ou do LPA ao abrigo da qual o investidor se comprometeu a fornecer a informação de que o fundo precisa para o cumprimento das regras AML e de sanções, e que indique o que acontecerá se a informação não for recebida.
- Restrição, se os seus documentos a permitirem. Consoante o fundo, isso pode significar recusar novos compromissos, recusar o registo de transmissões ou reter distribuições ou o produto de resgates. Poder ou não fazer alguma destas coisas depende do LPA, dos documentos de subscrição e da lei do domicílio do fundo. Reter dinheiro que é contratualmente devido a um investidor sem esse fundamento cria um problema diferente.
- Decisão de saída. Alguns quadros regulatórios exigem-na. As UK MLR exigem que uma empresa que não consiga aplicar a CDD «ponha termo a qualquer relação de negócio existente com o cliente» (reg. 31). O projeto da AMLA diz que as entidades obrigadas da UE podem suspender ou restringir temporariamente a atividade depois de «diligências repetidas e razoáveis» para obter a informação, mas que «deve seguir-se a cessação» se, em última análise, não conseguirem cumprir.
As sanções são diferentes. Se o motivo da revisão for uma correspondência confirmada com uma pessoa bloqueada, aplicam-se as regras da OFAC, independentemente do que o investidor faça e do que digam os documentos do fundo. A falta de resposta a uma atualização de rotina é um problema de conservação de registos AML; uma correspondência de sanções confirmada é uma proibição legal.
Em qualquer dos casos, documente as insistências. A CIMA espera que as políticas definam os passos corretivos quando a documentação de CDD não consta do dossiê, e o projeto da AMLA remete para o dever, previsto no AMLR, de registar as diligências feitas e qualquer decisão de cessação.
Como eliminar um atraso acumulado de dossiês KYC de investidores desatualizados?
Trate o atraso como um projeto de remediação com prazo definido: inventarie todos os dossiês, ordene-os pelo risco e pela proximidade do próximo movimento de dinheiro, use revisões mais leves para os dossiês de risco baixo e reporte o progresso face a uma data final fixa.
Os atrasos acumulam-se depois de lançamentos de fundos, mudanças de administrador e aquisições. A Maurícia deu aos seus licenciados um ano a partir de 8 de junho de 2026 para colocarem os clientes existentes nas novas frequências de revisão, o que é uma referência razoável para uma janela de remediação.
- Inventário. Uma linha por investidor: escalão de risco, data da última revisão, data prevista da revisão, elementos em falta ou caducados, partes relacionadas e a próxima chamada de capital, distribuição ou transmissão prevista.
- Prioridades. Primeiro o risco elevado e os dossiês em atraso, depois qualquer investidor com um movimento de dinheiro nos próximos 90 dias, depois os restantes, por ordem de atraso.
- Trate o que não exige contacto com o investidor. Volte a rastrear toda a carteira de uma só vez e consulte os registos comerciais para detetar alterações de titularidade.
- Agrupe os contactos. Junte os pedidos a um ponto de contacto já existente, como o relatório anual ou o ciclo de autocertificação fiscal. O próprio AMLR inclui entre os eventos desencadeadores uma obrigação legal de contactar o cliente ao abrigo da diretiva de cooperação administrativa no domínio fiscal.
- Reporte semanalmente ao CCO: dossiês encerrados, dossiês em aberto por escalão, investidores sem resposta em escalamento e a data prevista de conclusão.
Que KPI mostram que um programa de revisão KYC está a funcionar?
Acompanhe se as revisões são feitas a tempo, quanto tempo demoram, quanto esforço exigem aos investidores e se encontram alguma coisa.
- Taxa de conclusão no prazo por escalão de risco, e o número de revisões em atraso por faixa de antiguidade (0 a 30, 31 a 90, mais de 90 dias).
- Tempo entre evento e revisão: dias desde a deteção do evento até à revisão concluída, reportado separadamente para os alertas de sanções.
- Tempo de ciclo: dias desde a abertura de uma revisão até à aprovação, dividido entre o tempo à espera do investidor e o tempo com a sua equipa.
- Taxa de resposta dos investidores e o número de investidores em cada passo da sequência de escalamento.
- Rácio entre confirmação e reenvio: a proporção de elementos de dados confirmados em vez de recolhidos de novo. Uma taxa de reenvio elevada nos dossiês de risco baixo significa normalmente que as regras de âmbito são demasiado amplas.
- Taxa de resultados: proporção de revisões que alteraram uma classificação de risco, encontraram um novo beneficiário efetivo ou deram origem a um escalamento. Um programa de revisão que nunca encontra nada merece uma segunda análise.
- Constatações do controlo de qualidade numa amostra de dossiês concluídos verificados por um segundo revisor.
Onde a Verifica se encaixa num programa de atualização de KYC
A Verifica executa a atualização pelo mesmo fluxo guiado usado no onboarding: formulários inteligentes adaptados ao tipo de investidor, preenchidos a partir de um telemóvel ou portátil, com verificação de autenticidade dos documentos, prova de vida biométrica e mapeamento de UBO para sociedades, trusts e estruturas de fundos de fundos.
O rastreio corre sobre a LSEG Risk Intelligence, que recorre a mais de 100 000 fontes credíveis e é usada por mais de 300 instituições financeiras a nível mundial. A monitorização contínua mantém os investidores rastreados entre revisões (a monitorização contínua e os relatórios avançados têm o preço definido antes da ativação). Concluídas as verificações, a Verifica gera o dossiê KYC atualizado em menos de 60 segundos, com um trilho de auditoria exportável e com data e hora. Tudo o que exija juízo é sinalizado a um revisor humano em vez de ser aprovado automaticamente. A Verifica é software, não uma sociedade de advogados: a sua equipa define os intervalos de revisão, os limiares de risco e a política de escalamento, e aprova cada dossiê.
Perguntas Frequentes
Com que frequência devem ser atualizados os registos KYC dos investidores?
A maioria dos fundos revê os investidores de risco elevado a cada 12 meses, os de risco médio a cada três anos e os de risco baixo pelo menos a cada cinco anos, e atualiza qualquer dossiê de imediato quando ocorre um evento desencadeador. As regras dos EUA não fixam um calendário. O AMLR da UE limita o intervalo a um ano para clientes de risco mais elevado e a cinco anos para os restantes, a partir de 10 de julho de 2027. Escreva os intervalos que escolher na sua política AML.
Existe nos EUA um requisito legal de atualizar o KYC segundo um calendário fixo?
Não. As regras da FinCEN exigem que as instituições mantenham e atualizem a informação dos clientes com base no risco, e as orientações da FinCEN de 2020 dizem que não existe um requisito categórico de atualização segundo um calendário contínuo ou periódico. As atualizações são exigidas quando a monitorização revela uma alteração relevante para o risco. Os consultores de investimento ainda não estão abrangidos pelas regras de CDD da FinCEN; a regra AML para consultores entra em vigor a 1 de janeiro de 2028.
Qual é a diferença entre a revisão KYC periódica e o KYC perpétuo?
A revisão periódica atualiza cada dossiê de investidor num intervalo definido com base no risco. O KYC perpétuo monitoriza os dossiês de forma contínua face a dados externos, como listas de sanções, dados de PEP, notícias adversas e registos comerciais, e abre uma revisão quando algo muda. Torna as revisões periódicas mais leves, mas não cobre tudo, como a origem dos fundos, e não elimina os intervalos máximos regulatórios.
Os investidores têm de reenviar todos os documentos em cada revisão KYC?
Não. Uma atualização bem conduzida envia aos investidores os seus dados existentes, pré-preenchidos, e pede-lhes que os confirmem ou corrijam. Só se pedem novos documentos para a informação que mudou, caducou ou é necessária porque a classificação de risco do investidor subiu. As orientações da FinCEN indicam que não é exigida uma nova certificação quando a informação está atualizada e correta, embora os dossiês de risco mais elevado possam justificar a verificação independente do que o investidor confirma.
Um passaporte caducado torna não conforme o registo KYC de um investidor?
Não automaticamente. A identidade foi verificada quando o documento era válido. O projeto de orientações da AMLA publicado em junho de 2026 propõe uma abordagem baseada no risco: ponderar o risco do investidor, o país emissor, há quanto tempo o documento caducou e quaisquer dúvidas sobre a identidade, e depois voltar a recolhê-lo de imediato ou na próxima revisão agendada ou interação com o investidor. A sua política deve indicar que abordagem segue e aplicá-la de forma consistente.
O que acontece se um investidor não responder a um pedido de atualização de KYC?
Siga uma sequência de escalamento escrita: lembretes, escalamento para o responsável pela relação e, depois, notificação formal ao abrigo dos documentos de subscrição. Se continuar sem resposta, aplique apenas as restrições que os documentos do fundo e a lei aplicável permitem, como recusar transmissões ou novos compromissos. As regras do Reino Unido exigem pôr termo à relação quando a CDD não pode ser concluída, e o projeto de orientações da UE trata a restrição como temporária, antes da cessação. Registe todas as tentativas.
Que eventos devem desencadear uma revisão KYC imediata de um investidor?
Os eventos desencadeadores mais comuns são uma alteração da titularidade ou do controlo de um investidor que é uma entidade, uma nova subscrição ou aumento de capital, a transmissão da participação no fundo, uma mudança de residência ou de jurisdição, um alerta de sanções, PEP ou notícias adversas, um documento de identificação caducado e atividade invulgar, como pagamentos de terceiros sem relação. Uma revisão completa por evento deve reiniciar a contagem da revisão periódica do investidor.
Quando se aplicam as regras do AMLR da UE sobre a atualização da informação dos clientes?
O Regulamento (UE) 2024/1624 aplica-se a partir de 10 de julho de 2027. A partir dessa data, o artigo 26.º exige que as entidades obrigadas atualizem a informação dos clientes com intervalos não superiores a um ano para clientes de risco mais elevado sujeitos a diligência reforçada e a cinco anos para todos os outros clientes, e que façam uma revisão antecipada quando as circunstâncias relevantes mudem. A AMLA esteve em consulta sobre orientações complementares relativas à monitorização contínua até 3 de setembro de 2026.
Fontes
- 31 CFR 1020.210, Anti-money laundering program requirements for banks (regulamento da FinCEN, via Cornell Legal Information Institute, consultado em outubro de 2026)
- 31 CFR 1010.230, Beneficial ownership requirements for legal entity customers (regulamento da FinCEN, via Cornell LII, consultado em outubro de 2026)
- Frequently Asked Questions Regarding Customer Due Diligence Requirements for Financial Institutions, FIN-2018-G001 (FinCEN, 3 de abril de 2018), perguntas 13 a 17
- Frequently Asked Questions Regarding Customer Due Diligence (CDD) Requirements for Covered Financial Institutions, FIN-2020-G002 (FinCEN, 3 de agosto de 2020), pergunta 3
- Anti-Money Laundering/Countering the Financing of Terrorism Program and Suspicious Activity Report Filing Requirements for Registered Investment Advisers and Exempt Reporting Advisers, final rule (FinCEN, Federal Register, 4 de setembro de 2024)
- Delaying the Effective Date of the AML/CFT Program and SAR Filing Requirements for Registered Investment Advisers and Exempt Reporting Advisers (FinCEN, Federal Register, 2 de janeiro de 2026)
- 31 CFR 501.603, Reports of blocked property (regulamento da OFAC, via Cornell LII, consultado em outubro de 2026)
- Regulation (EU) 2024/1624 on the prevention of the use of the financial system for the purposes of money laundering or terrorist financing (Jornal Oficial da UE, 19 de junho de 2024), artigos 26.º e 90.º
- Consultation Paper: Draft Guidelines on ongoing monitoring of a business relationship under Article 26(5) of Regulation (EU) 2024/1624 (AMLA, 3 de junho de 2026)
- The Money Laundering, Terrorist Financing and Transfer of Funds (Information on the Payer) Regulations 2017, regulation 27 (legislation.gov.uk)
- Money Laundering Regulations 2017, regulation 28 (legislation.gov.uk)
- Money Laundering Regulations 2017, regulation 31 (legislation.gov.uk)
- Guidance Notes (Amendments) on the Prevention and Detection of Money Laundering and Terrorist Financing in the Cayman Islands: Ongoing Monitoring (Cayman Islands Monetary Authority, fevereiro de 2020)
- Guidelines on Frequency of Customer Due Diligence (Financial Services Commission, Maurícia, 5 de junho de 2026)
- International Standards on Combating Money Laundering and the Financing of Terrorism & Proliferation: The FATF Recommendations, Recommendation 10 and Interpretive Note (GAFI, na versão alterada)
Rodolfo Santos é advogado especializado em compliance imobiliário, com mais de 10 anos de experiência em transações transfronteiriças, e cofundador da Verifica, uma plataforma de conformidade assente em IA para profissionais do imobiliário. Fechou mais de 150 transações imobiliárias num valor superior a 50 milhões de euros.